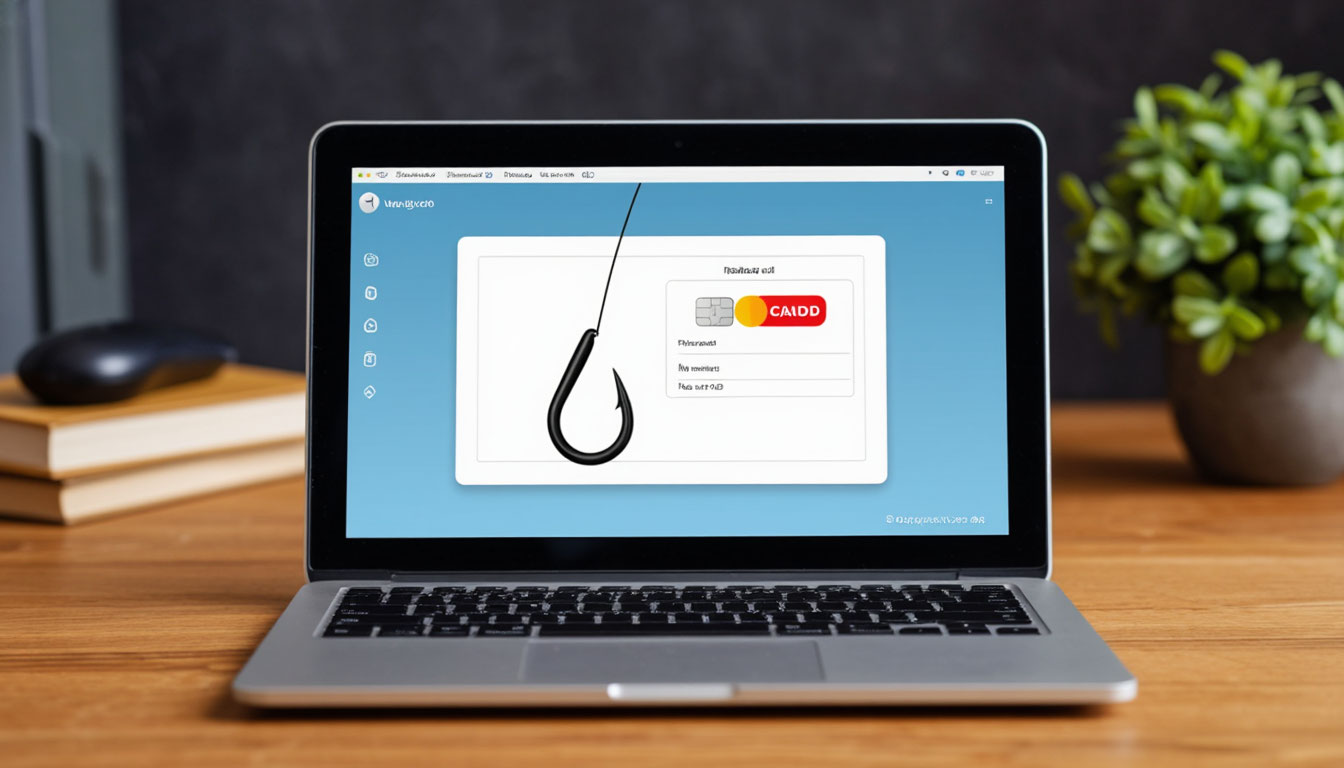
Представьте, что интернет – это большое озеро, полное полезной информации, общения и развлечений. Но, как и в любом водоеме, здесь могут водиться не только безобидные рыбки, но и хищники. Один из самых распространенных «хищников» в сети – это фишинг.
Звучит страшно? На самом деле, это просто хитрая уловка мошенников, которые пытаются «поймать» ваши личные данные, как рыбак ловит рыбу на удочку. Давайте разберемся, что это такое и как не дать себя обмануть.
Что такое фишинг простыми словами?
Фишинг (от английского fishing – рыбная ловля) – это вид мошенничества, когда злоумышленники притворяются кем-то надежным и известным, чтобы выманить у вас ценную информацию. Обычно это:
- Логины и пароли от ваших аккаунтов (почта, соцсети, онлайн-банкинг).
- Данные банковских карт (номер, срок действия, CVV-код).
- Личная информация (паспортные данные, номер телефона).
Они делают это, рассылая поддельные сообщения (письма, СМС, сообщения в мессенджерах) или создавая фальшивые сайты, которые выглядят точь-в-точь как настоящие.
Как работают мошенники? Распространенные «удочки»
Фишеры используют разные методы, но суть одна – заставить вас поверить в обман и совершить нужное им действие. Вот самые частые сценарии:
- Поддельные электронные письма: Вам приходит письмо якобы от вашего банка, популярного интернет-магазина, социальной сети или даже госуслуг. В письме говорится, что с вашим аккаунтом что-то не так: его заблокировали, требуется подтвердить данные, вы получили штраф или, наоборот, вам положена крупная выплата. Часто такие письма содержат пугающие или срочные призывы к действию: «Немедленно перейдите по ссылке и введите пароль, иначе ваш аккаунт будет удален через 24 часа!».
- СМС-сообщения (Смишинг): То же самое, но через СМС. Например: «Ваша карта заблокирована, позвоните по номеру…» или «Обнаружена подозрительная операция, перейдите по ссылке для проверки…». Звонок или переход по ссылке ведет прямо к мошенникам.
- Фальшивые сайты: Ссылка из письма или СМС ведет не на настоящий сайт компании, а на его копию. Она выглядит абсолютно идентично, но адрес в адресной строке браузера немного отличается (например,
sberbank-online.xyzвместоsberbank.ru). Когда вы вводите логин и пароль на таком сайте, они попадают прямиком к мошенникам. - Сообщения в мессенджерах и соцсетях: Вам может написать «друг» (его аккаунт взломали) с просьбой срочно занять денег или перейти по странной ссылке. Или вы можете увидеть «супер-акцию» прямо в ленте новостей.
Признаки, которые должны насторожить (Как распознать «удочку»):
- Слишком срочное или пугающее сообщение: Мошенники любят играть на эмоциях, чтобы вы не успели подумать. «Срочно!», «Немедленно!», «Ваш аккаунт в опасности!».
- Подозрительный адрес отправителя: Внимательно посмотрите на адрес электронной почты или номер телефона. Часто там есть лишние буквы, цифры или доменное имя, не соответствующее известной компании (например,
@mail-support.comвместо@google.com). - Просьба сообщить конфиденциальные данные: Ни одна серьезная организация никогда не попросит вас прислать пароль, ПИН-код от карты или полный номер карты по электронной почте или в СМС.
- Ошибки в тексте: Часто фишинговые сообщения содержат грамматические или орфографические ошибки, выглядят непрофессионально.
- Странные ссылки: Наведите курсор мыши на ссылку (не нажимая!), чтобы увидеть реальный URL-адрес внизу экрана. Если он кажется странным, подозрительным или отличается от ожидаемого – не переходите.
- Неожиданные вложения: Не открывайте файлы, которые вы не ждали, особенно если они пришли от неизвестного отправителя или в подозрительном письме. Это может быть вирус.
- Слишком выгодное предложение: «Вы выиграли миллион!», «Получите новый iPhone бесплатно!». Если что-то звучит слишком хорошо, чтобы быть правдой, – скорее всего, это обман.
Как не попасться на удочку мошенников? Простые правила безопасности:
- Будьте бдительны: Не доверяйте слепо всем сообщениям, которые получаете. Если что-то кажется подозрительным – скорее всего, так оно и есть.
- Проверяйте ссылки и отправителей: Всегда внимательно смотрите, от кого пришло сообщение и куда ведет ссылка.
- Никогда не сообщайте пароли и коды: Ваши учетные данные – это ваш личный ключ. Никогда не передавайте их третьим лицам, особенно в ответ на сообщения.
- Не переходите по подозрительным ссылкам: Если получили сообщение от банка или сервиса с просьбой перейти по ссылке, лучше зайдите на официальный сайт этого сервиса вручную (набрав адрес в браузере) или через приложение. Свяжитесь со службой поддержки по официальному телефону, если у вас есть сомнения.
- Используйте сложные и разные пароли: Для каждого важного сервиса (почта, банк, соцсети) используйте уникальный, сложный пароль (сочетание букв разного регистра, цифр и символов). Используйте менеджер паролей, чтобы их запомнить.
- Включите двухфакторную аутентификацию (2FA): Это дополнительный уровень защиты. Даже если мошенники узнают ваш пароль, они не смогут войти в аккаунт без второго кода (который приходит на ваш телефон или генерируется в специальном приложении).
- Регулярно обновляйте программы: Обновления часто содержат исправления безопасности, которые закрывают «дыры», которыми могут воспользоваться мошенники.
- Используйте антивирус: Установите надежную антивирусную программу на компьютер и смартфон и регулярно обновляйте ее базы.
Что делать, если вы подозреваете фишинг?
- Не переходите по ссылкам и не открывайте вложения.
- Не отвечайте на сообщение.
- Удалите подозрительное письмо или сообщение.
- Если сомневаетесь в подлинности сообщения от какой-либо компании, свяжитесь с ней напрямую через официальный сайт или телефон службы поддержки.
В заключение: Фишинг – это реальная угроза, но она не так страшна, если вы будете внимательны и будете следовать простым правилам безопасности. Помните: ваша бдительность – лучшая защита от мошенников. Будьте осторожны в сети!